
बर्लिन साइबर अटैक: डार्क वेब पर सरकारी फाइलें लीक करने के पीछे कौन?
बर्लिन में हाल ही में हुए एक बड़े साइबर हमले में करीब 14 लाख रिकॉर्ड डार्क वेब पर लीक हो गए हैं. कर्मचारियों और आम लोगों के डाटा के साथ जरूरी सरकारी सिस्टम की जानकारी भी खतरे में है
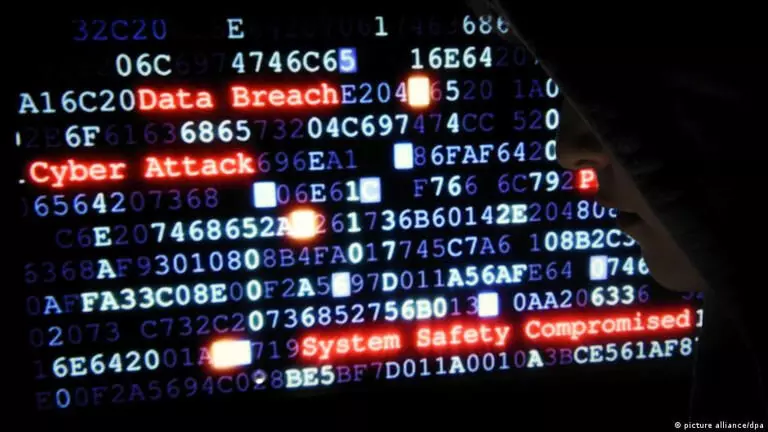
बर्लिन में हाल ही में हुए एक बड़े साइबर हमले में करीब 14 लाख रिकॉर्ड डार्क वेब पर लीक हो गए हैं. कर्मचारियों और आम लोगों के डाटा के साथ जरूरी सरकारी सिस्टम की जानकारी भी खतरे में है.
डाटा लीक की यह खबर 6 सितंबर को जर्मन राज्य सैक्सनी-अनहाल्ट चुनाव के गैरान करने वाले नतीजों के बीच जैसे छिप गई थी. लेकिन यह बहुत गंभीर मामला है. हाल के दिनों में ऐसी खबरें सामने आई हैं जिनमें विदेशी ताकतों पर जर्मनी के जरूरी सिस्टम्स और एयरपोर्ट पर हमले करने का आरोप लगा है. बर्लिन में हुई एक अन्य घटना दिखाती है कि जर्मनी के डाटा और इंटरनेट नेटवर्क कितने आसानी से निशाना बनाए जा सकते हैं.
हुआ ये कि सितंबर की शुरुआत से कर्मचारियों की फाइलें, आधिकारिक दस्तावेज, सैलरी की जानकारी और पहचान पत्रों की स्कैन की हुई कॉपी डार्क वेब पर दिखाई देने लगीं. रिसीडा नाम के हैकर ग्रुप ने यह डेटा चुराया था. इसके बाद उन्होंने बर्लिन सरकार से 30 बिटकॉइन, यानी करीब 20 लाख यूरो, की फिरौती मांगी. उन्होंने धमकी दी कि अगर सरकार ने पैसे नहीं दिए, तो वे चुराया हुए संवेदनशील डाटा को सार्वजनिक कर देंगे.
लेकिन पिछले शुक्रवार को बर्लिन के मेयर काई वागनर ने साफ कहा कि बर्लिन सरकार हैकरों की धमकी के आगे नहीं झुकेगी. इसके बाद ही हैकरों ने चुराया हुआ डाटा डार्क वेब पर डाल दिया. डार्क वेब इंटरनेट का ऐसा हिस्सा है जिसे आम लोग आसानी से इस्तेमाल नहीं कर सकते और जहां कई गैरकानूनी गतिविधियां होती हैं. कुल मिलाकर, हैकरों ने करीब 14 लाख रिकॉर्ड या डाटा लीक कर दिया.
कर्मचारी ने खोला था फिशिंग मेल
करीब 40 लाख लोगों वाले शहर के दो सरकारी विभाग साइबर हमले का शिकार हुए हैं. इनमें लोक निर्माण विभाग और परिवहन विभाग शामिल हैं. यह हमला किसी विदेशी खुफिया एजेंसी ने नहीं किया. इसे साइबर अपराधियों ने अंजाम दिया. हैकर्स ने 7 से 14 अगस्त के बीच सुरक्षित सरकारी डाटा तक पहुंच बना ली थी. उस समय किसी को इसका पता नहीं चल सका.
रिसीडा एक साइबर अपराधी समूह है. माना जाता है कि यह समूह पूर्वी यूरोप से है और 2023 से दुनिया के कई सरकारी संस्थानों तथा दूसरी संस्थाओं पर साइबर हमले कर रहा है. इस समूह ने अब तक करीब 280 साइबर हमलों की जिम्मेदारी ली है. इनमें से ज्यादातर हमले अमेरिका में हुए हैं.
जर्मन नेताओं पर 'सिग्नल' ऐप के जरिए साइबर हमला, रूस पर शक
बर्लिन परिवहन विभाग के एक कर्मचारी ने फिशिंग ई-मेल का जवाब दिया. यह ई-मेल देखने में बिल्कुल असली और सुरक्षित लग रहा था. कर्मचारी ने ई-मेल में अटैचमेंट खोलकर देखा और इससे हैकर्स को सिस्टम में घुसने का मौका मिल गया. बर्लिन में राज्य सरकार का सुरक्षित फाइबर-ऑप्टिक नेटवर्क करीब 600 जगहों को आपस में जोड़ता है. इनमें नगर निगम के दफ्तर और सीनेट के विभाग शामिल हैं.
सार्वजनिक डाटा लीक के हो सकते हैं गंभीर परिणाम
विशेषज्ञों का मानना है कि इस साइबर हमले में कई जरूरी क्षेत्रों का डाटा भी खतरे में पड़ सकता है. कर्मचारियों और आम लोगों की निजी जानकारी के अलावा, इसमें बिजली संयंत्र, ईंधन रखने की जगह, इमरजेंसी बिजली व्यवस्था, जेल और वॉटर ट्रीटमेंट प्लांट की जानकारी भी खतरे में पड़ सकती है.
केओस कंप्यूटर क्लब के योखिम सेल्जर ने 'फ्रांकफुर्टर अल्गेमाइने' को दिए इंटरव्यू में कहा कि इस डाटा के सार्वजनिक होने से प्रभावित लोगों के लिए गंभीर परिणाम हो सकते हैं, भले ही यह केवल डार्क वेब पर हो. वह कहते हैं, "आप किसी व्यक्ति के बारे में जितना ज्यादा जानते हैं, उतना ही बेहतर तरीके से आप उसकी पहचान का इस्तेमाल कर सकते हैं. आप यह भी आसानी से पता लगा सकते हैं कि किसी व्यक्ति के नाम पर, उदाहरण के लिए, कोई सामान ऑर्डर करने के लिए आपको उसके बारे में क्या-क्या जानकारी चाहिए.”
क्या पासवर्ड बदलना काफी होगा?
बर्लिन की राज्य सरकार ने अपने कर्मचारियों को पासवर्ड बदलने का निर्देश दिया है. लेकिन इस फैसले को बर्लिन पुलिस यूनियन के उपाध्यक्ष थॉर्स्टन श्लेहाइडर ने नाकाफी बताया है. उन्होंने कहा कि बर्लिन के डाटा की सुरक्षा कई सालों से ठीक से नहीं की गई है और कई कर्मचारियों को पर्याप्त ट्रेनिंग भी नहीं दी गई है. वह कहते हैं, "यह सोचना भी अकल्पनीय है कि इतना संवेदनशील डाटा कई दिनों तक खतरे में रहा और कर्मचारियों को सिर्फ पासवर्ड बदलने के लिए कहा गया."
साइबर क्राइम रोकने के लिए हुई पहली वैश्विक संधि, अधिकार समूह नाखुश
बर्लिन की सरकार ने डाटा लीक की समस्या से निपटने के लिए एक खास को-ऑर्डिनेशन ऑफिस बनाया है. इसमें बर्लिन के सभी सरकारी विभागों को शामिल किया गया है. सरकार ने फेडरल ऑफिस फॉर इंफॉर्मेशन सिक्योरिटी (बीएसआई) जैसी केंद्रीय सरकारी एजेंसियों से भी संपर्क किया है जिसका मुख्यालय बॉन में है. मेयर काई वागनर ने कहा, "हम प्रभावित कर्मचारियों और बर्लिन के लोगों को जल्द से जल्द जानकारी देंगे, सलाह देंगे और उनकी मदद करेंगे.”
20 सितंबर को बर्लिन राज्य चुनाव पर नहीं होगा असर
इस बीच बर्लिन के अधिकारियों ने लोगों को राहत की खबर दी है. उन्होंने कहा कि 20 सितंबर को होने वाला बर्लिन राज्य चुनाव इस साइबर हमले के खतरे से प्रभावित नहीं होगा. राज्य चुनाव आयुक्त स्टेफान ब्रोक्लर ने बिल्ड अखबार से कहा, "चुनाव के लिए जरूरी सिस्टम और प्रक्रियाएं प्रभावित नहीं हुई हैं. चुनाव की तैयारियां, चुनाव का दिन और शुरुआती नतीजे जारी करने तक की प्रक्रियाएं सुरक्षित हैं.''
जर्मन चांसलर फ्रीडरिष मैर्त्स (सीडीयू) भी अप्रत्यक्ष रूप से इस डाटा चोरी से प्रभावित हुए हैं. चोरी किए गए डाटा में बर्लिन में स्थित चांसलरी के विवादित विस्तार से जुड़ी जानकारी भी है.